Arnaque à la réservation d'hôtel : ce message WhatsApp qui connaît tout de votre séjour
Arnaque à la réservation d’hôtel : ce message WhatsApp qui connaît tout de votre séjour
Vous réservez un hôtel en ligne pour vos prochaines vacances. Quelques heures plus tard, un message WhatsApp arrive, au nom de l’établissement : votre paiement aurait échoué, et vous devez cliquer sur un lien pour ressaisir votre carte, faute de quoi votre réservation sera annulée. Le message connaît votre nom, les dates exactes de votre séjour, le montant payé. Tout semble vrai.
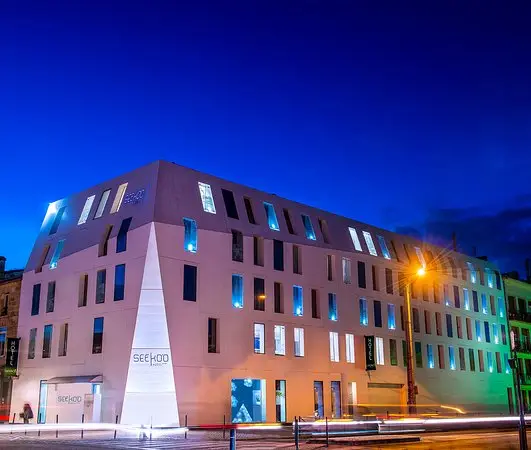
C’est une arnaque. Et elle est en train de déferler sur le secteur de l’hôtellerie, au point que de plus en plus d’établissements préviennent eux-mêmes leurs clients. C’est le cas récemment d’un hôtel bordelais, le Seekoo, dont le partenaire de réservation a été visé par une tentative de piratage, exposant les coordonnées de ses clients. Voici comment fonctionne ce piège redoutable, et comment ne jamais tomber dedans.
Pourquoi cette arnaque est si efficace
Le hameçonnage classique échoue souvent parce qu’il est générique : un message vague, une erreur dans votre nom, aucune information précise. Cette arnaque-là est à l’opposé. Elle est personnalisée avec vos vraies données de réservation, ce qui désarme instantanément la méfiance.
Comment les escrocs connaissent-ils ces détails ? La réponse ne se trouve pas chez vous, mais du côté de l’hôtel. Les fraudeurs ne piratent pas votre ordinateur : ils s’en prennent au système de réservation de l’établissement ou de son partenaire. Par des e-mails de phishing visant le personnel, ils dérobent les identifiants d’accès à l’interface de gestion (l’extranet) où figurent toutes les réservations en cours, avec les noms, coordonnées, dates et montants de chaque client.
Une fois dans ce système, ils disposent d’une liste de victimes idéales : des gens qui attendent réellement une communication de leur hôtel, avec toutes les informations pour se faire passer pour lui de façon criante de vérité.
Le mécanisme, étape par étape
L’arnaque suit presque toujours le même scénario, bien rodé :
- Le piratage en amont. L’accès au système de réservation de l’hôtel ou de son prestataire est compromis. Les données des clients sont extraites.
- Le message qui tombe au bon moment. Peu après votre réservation, vous recevez un message, souvent par WhatsApp, parfois par e-mail ou SMS, se présentant comme l’hôtel. Il reprend vos informations réelles pour paraître légitime.
- Le prétexte technique. « Votre paiement n’a pas abouti », « votre carte doit être revérifiée », « confirmez votre réservation ». Le message vous invite à cliquer sur un lien.
- L’urgence. Un ultimatum accompagne toujours la demande : sans action de votre part sous 24 heures, votre réservation sera annulée. Cette pression est l’arme principale de l’escroc : elle vous pousse à agir avant de réfléchir.
- La fausse page. Le lien mène vers une copie convaincante d’une page de paiement, qui aspire vos coordonnées bancaires. Parfois, un faux « second paiement » vous est directement soutiré.
Les signaux qui doivent vous alerter
Même quand le message connaît vos informations, plusieurs indices trahissent l’arnaque :
- Le canal WhatsApp. Les grandes plateformes de réservation comme Booking communiquent via leur messagerie interne, pas par WhatsApp. Un message WhatsApp se présentant comme votre hôtel ou la plateforme est hautement suspect.
- La demande de paiement ou de carte bancaire par lien. Un établissement légitime ne vous demande pas de ressaisir votre carte en urgence via un lien envoyé par message.
- L’urgence et la menace d’annulation. La pression temporelle est la signature de la fraude. Un vrai hôtel ne vous menace pas d’annulation sous 24 heures par SMS.
- Le numéro inhabituel. Un numéro étranger ou inconnu pour un hôtel français local est un signal fort.
- Les fautes ou tournures étranges, même si l’IA les rend de plus en plus rares.
Les bons réflexes : ne jamais réagir dans l’urgence
Face à ce type de message, la règle d’or tient en une phrase : ne cliquez sur rien, et vérifiez par vous-même.
- Ne cliquez sur aucun lien reçu par WhatsApp, SMS ou e-mail concernant un paiement ou une confirmation de réservation.
- Ne communiquez aucune donnée bancaire ou personnelle en réponse à une sollicitation entrante.
- Contactez directement l’hôtel par les coordonnées officielles que vous trouvez vous-même (sur son site officiel, ou celles figurant sur votre confirmation de réservation initiale), jamais via le numéro ou le lien du message suspect. C’est précisément ce que recommande l’hôtel Seekoo à ses clients : privilégier les coordonnées officielles pour toute demande.
- Vérifiez votre réservation directement sur la plateforme où vous avez réservé, en vous y connectant par l’application ou le site officiel.
- Supprimez le message et bloquez l’expéditeur une fois le doute levé.
Si vous avez déjà cliqué ou payé
Agissez immédiatement, sans attendre :
- Contactez votre banque sans délai pour faire opposition et signaler la transaction. Plus vous agissez vite, plus les chances de bloquer ou récupérer les fonds sont élevées.
- Changez vos mots de passe si vous avez saisi des identifiants sur la fausse page, en priorité celui de votre messagerie et de votre espace sur la plateforme de réservation.
- Surveillez vos relevés dans les semaines suivantes et signalez l’arnaque sur cybermalveillance.gouv.fr.
Comment se préparer avant même de réserver
Cette arnaque exploite des données qui ont fuité d’un système que vous ne contrôlez pas. Vous ne pouvez pas empêcher un hôtel de se faire pirater, mais vous pouvez faire en sorte qu’une fuite ou un faux site ne vous coûte rien :
- Un mot de passe unique pour votre compte de réservation. Votre compte Booking, Airbnb ou autre contient l’historique de vos voyages et parfois vos moyens de paiement. Un mot de passe unique et robuste, différent de tous vos autres comptes, empêche qu’une fuite ailleurs ne l’ouvre. Générez-le en quelques secondes avec FortixPass.
- La double authentification activée sur ce compte et sur votre messagerie : même un identifiant volé devient alors inutilisable seul.
- Un réflexe anti-faux-site : le remplissage automatique de votre gestionnaire de mots de passe ne fonctionne que sur le vrai domaine. S’il reste muet sur une page de paiement, méfiance, vous êtes peut-être sur une copie.
Ce qu’il faut retenir
L’arnaque à la réservation d’hôtel est l’exemple parfait de la fraude moderne : elle ne repose pas sur une prouesse technique contre vous, mais sur des données volées à un tiers qui rendent le piège crédible, et sur l’urgence qui vous empêche de réfléchir. Un message qui connaît vos dates de séjour et le montant payé n’est pas pour autant légitime : jugez-le à ce qu’il demande, pas à ce qu’il sait.
La parade est imparable et ne coûte rien : ne jamais payer ni ressaisir sa carte via un lien reçu par message, et toujours revenir vers l’hôtel ou la plateforme par les canaux officiels, de sa propre initiative. Ajoutez-y des mots de passe uniques et une double authentification sur vos comptes de voyage, et vous transformez cette arnaque en simple message à supprimer. Sécurisez vos comptes dès maintenant sur FortixPass.
Derniers articles
Fuite de 143 000 IBAN à l'État : ce qu'un pirate peut vraiment faire avec votre IBAN (et ce qu'il ne peut pas)
Canal DGSI : plongée dans le repaire des jeunes hackers qui pillent les données des Français