Fuites de données au SNU : les jeunes visés deux fois en trois ans, ce que les familles doivent savoir
Fuites de données au SNU : les jeunes visés deux fois en trois ans, ce que les familles doivent savoir
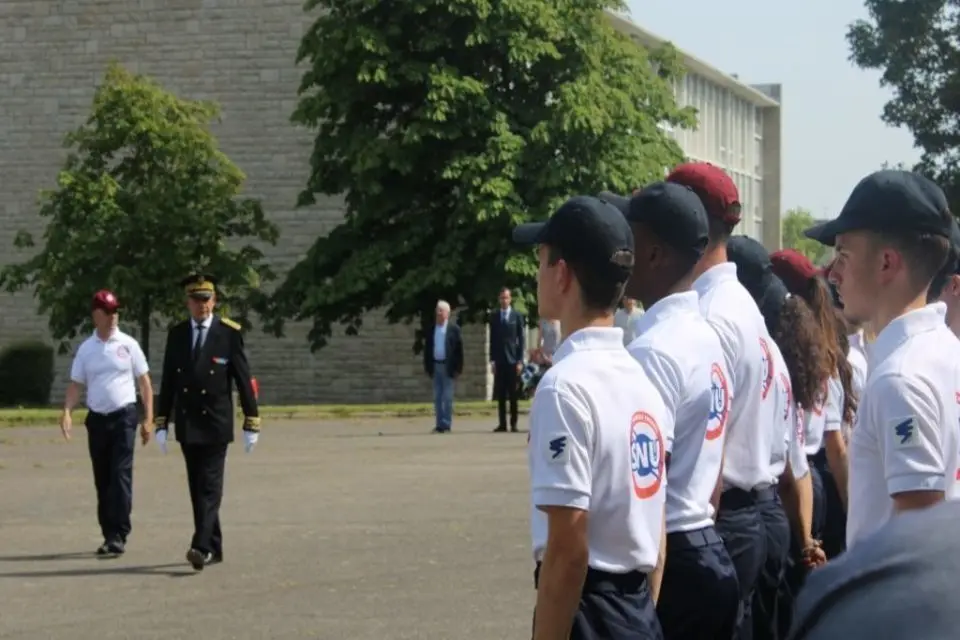
Le Service national universel (SNU), ce dispositif d’engagement citoyen destiné aux adolescents, se retrouve une nouvelle fois sous les projecteurs pour de mauvaises raisons. Après un premier vol de données en 2023, sa plateforme fait l’objet en septembre 2026 d’une nouvelle revendication de fuite, portant sur environ 275 000 comptes.
Le point le plus sensible de cette affaire est là : le SNU s’adresse à des jeunes, souvent mineurs, et à leurs familles. Or les données d’adolescents sont parmi les plus délicates à protéger, et parmi les plus recherchées pour les arnaques. Faisons le point sur les deux incidents, sur ce qui est confirmé, et surtout sur ce que parents et jeunes peuvent faire concrètement.
Deux fuites en trois ans
Le vol confirmé de 2023
Fin 2023, l’affaire avait été officiellement reconnue. Une base de données du SNU contenant les informations d’environ 150 000 personnes (autour de 62 500 jeunes volontaires et 87 000 parents) avait été dérobée, puis mise en vente sur un forum cybercriminel. L’administration avait alors identifié la cause : l’exploitation d’une faille applicative du site, corrigée après la découverte du vol. Le procureur de la République avait été saisi et la CNIL notifiée.
Un point important avait limité les dégâts : selon l’administration, les identifiants et mots de passe d’accès aux plateformes ne figuraient pas parmi les données volées.
La nouvelle revendication de 2026
En septembre 2026, un pirate opérant sous le pseudonyme LunarisSec revendique une intrusion d’une ampleur différente et potentiellement plus large : environ 275 000 comptes, dont près de 5 000 comptes de responsables de structures partenaires du dispositif (associations, collectivités, mairies, services départementaux qui accueillent des volontaires).
Selon les échantillons analysés par les médias spécialisés, les données concerneraient : noms, prénoms, adresses e-mail, numéros de téléphone, ainsi que de nombreuses informations internes sur les comptes (rôle, statut, région, département, cohorte, identifiant de structure, historique d’activité), avec des traces d’activité très récentes. À ce stade, il s’agit d’une revendication jugée crédible par les analystes mais non encore confirmée officiellement, et l’administration a indiqué mener des vérifications.
Comment est-on entré ? Une faille de conception, pas un exploit de génie
Le mode opératoire revendiqué mérite qu’on s’y arrête, car il est instructif. Le pirate affirme avoir exploité une vulnérabilité de type IDOR. Derrière ce sigle technique se cache un problème étonnamment simple : un défaut de contrôle d’accès.
Imaginez une application où votre dossier est accessible à une adresse se terminant par « dossier numéro 1001 ». Que se passe-t-il si vous changez le numéro pour « 1002 » ? Dans une application correctement conçue, rien : elle vérifie que vous avez le droit de voir ce dossier. Dans une application vulnérable à l’IDOR, elle vous affiche le dossier de quelqu’un d’autre, sans broncher. En automatisant ce simple changement de numéro, un attaquant peut aspirer des centaines de milliers de fiches les unes après les autres.
Ce n’est donc pas un piratage sophistiqué, mais une faille de conception. Et cela rejoint le fil rouge de la vague d’attaques qui frappe les administrations françaises depuis des mois, du fisc à l’Éducation nationale : les intrusions réussissent rarement par prouesse technique, presque toujours par une protection insuffisante des accès et des données.
Une série qui vise l’État, et cette fois les plus jeunes
Le SNU rejoint une liste devenue longue : administration fiscale, Éducation nationale (dont il dépend), ministère de la Transition écologique, et bien d’autres au cours de l’été 2026. Face à cette répétition, le Premier ministre a d’ailleurs annoncé mi-août vouloir créer une unité d’intervention rapide dédiée aux violations d’accès sensibles.
Mais l’affaire SNU a une gravité particulière : elle touche des adolescents. Les données de mineurs sont sensibles à double titre. D’une part, un jeune a toute sa vie numérique devant lui : une donnée exposée aujourd’hui peut resservir pendant des années. D’autre part, les adolescents sont souvent moins aguerris face aux arnaques, et donc plus vulnérables au phishing ciblé. C’est pourquoi la vigilance des parents est ici essentielle.
Parents et jeunes : les bons réflexes
Que vous soyez un jeune inscrit au SNU, un parent, ou un responsable de structure partenaire, voici comment réagir sans céder à la panique :
- Attendez-vous à des tentatives de phishing. Avec un nom, un e-mail et un numéro de téléphone, un escroc peut envoyer des messages crédibles se faisant passer pour le SNU, l’Éducation nationale ou une administration. Ne cliquez sur aucun lien reçu par e-mail ou SMS à ce sujet : passez toujours par le site officiel en tapant l’adresse vous-même.
- Parlez-en avec les jeunes concernés. C’est le réflexe le plus important. Expliquez qu’un message, même s’il connaît leur nom ou leur participation au SNU, peut être une arnaque, et qu’on ne communique jamais un mot de passe ou un code reçu par SMS, à personne.
- Vérifiez les mots de passe réutilisés. Bonne nouvelle, les mots de passe ne semblent pas concernés par ces fuites. Mais si le jeune (ou le parent) utilise le même mot de passe sur le compte SNU et sur d’autres services, c’est le moment de les rendre uniques. Un générateur de mots de passe crée des identifiants solides en quelques secondes, l’occasion d’enseigner un bon réflexe qui servira toute la vie.
- Activez la double authentification sur les comptes importants des uns et des autres, en priorité la messagerie, qui sert de clé de récupération à tout le reste.
- Responsables de structures : soyez particulièrement vigilants, vos coordonnées professionnelles et votre rôle figurent dans les données revendiquées, ce qui fait de vous des cibles de choix pour des fraudes ciblées.
- En cas d’arnaque ou d’usurpation, signalez sur cybermalveillance.gouv.fr et, pour les mineurs, n’hésitez pas à en parler à l’établissement scolaire ou aux référents du dispositif.
Ce qu’il faut retenir
Le SNU visé deux fois en trois ans illustre une vérité dérangeante : les plateformes publiques qui collectent les données de jeunes n’ont pas toujours le niveau de sécurité que la sensibilité de ces données exigerait. La fuite de 2026, si elle se confirme, reposerait sur une faille de conception basique, symptôme d’un manque de rigueur dans la protection des accès que l’on retrouve dans presque toutes les grandes fuites de l’année.
Pour les familles, le risque concret n’est pas abstrait : ce sont les tentatives de phishing qui vont exploiter ces données. La meilleure parade est éducative autant que technique. Apprendre aux jeunes à se méfier des messages non sollicités, ne jamais partager mot de passe ou code, et adopter des mots de passe uniques : autant de réflexes qui les protégeront bien au-delà du SNU. Pour poser cette première brique, générez des mots de passe solides en famille sur FortixPass.